一、引言
金融行业信息化建设高度依赖外包服务商,从系统开发、测试到运维,外包人员往往需要直接或间接访问生产数据库。这种模式在提升交付效率的也带来了敏感数据泄露、越权操作、审计溯源困难等风险。如何在B/S架构下实现对外包人员数据库访问的有效隔离与全链路审计,成为金融科技治理的关键课题。
二、外包场景下的数据库访问风险
- 身份泛化:外包人员共享账号或使用临时账号,难以落实到自然人。
- 权限过剩:为方便排障,外包人员常被授予超出所需的库表权限。
- 路径绕过:通过B/S应用层之外的直连工具访问数据库,绕过应用控制。
- 行为不可见:缺乏独立于应用之外的数据库审计,出现问题难以定责。
- 数据外泄:查询结果可批量导出,缺乏动态脱敏和流量管控。
三、B/S架构下的访问隔离设计
3.1 网络与接入隔离
- 统一接入网关:外包人员只能通过受控的B/S管理平台访问数据库,禁止直连数据库端口。
- 网络分区:数据库部署于独立安全域,仅允许应用服务器与数据库代理之间的白名单通信;外包人员终端划入隔离区,通过VNI或零信任网关接入。
- 协议代理:采用数据库代理(如ProxySQL、ShardingSphere-Proxy或专用CASB)解析SQL,实现协议层的访问控制,阻断未授权的直连路径。
3.2 应用层权限隔离
- 账号映射:外包人员在B/S平台使用个人实名账号登录,平台通过数据库代理将请求映射为最小权限的数据库账号。
- RBAC+ABAC:基于角色(如开发、测试、运维)分配库表级、行级、列级权限,并结合属性(时间、地点、源IP、工单号)动态授权。
- SQL白名单/黑名单:对DROP、TRUNCATE、无WHERE条件的UPDATE/DELETE等高风险语句默认阻断或二次审批。
3.3 数据层隔离
- 读写分离与影子库:测试与开发场景只访问脱敏后的影子库;生产查询走只读从库。
- 动态脱敏:对身份证、卡号、手机号等敏感字段按外包人员级别实时脱敏,保证业务可用性的同时保护数据。
- 结果集管控:限制单次查询返回行数(如默认500行),导出必须经过审批加解密水印。
四、审计实践
4.1 审计内容
- 身份审计:谁(实名账号)、何时、从哪个终端IP登录。
- 语句审计:完整SQL文本、执行时长、影响行数、执行计划概要。
- 结果审计:返回行数、是否包含敏感字段、是否触发脱敏。
- 操作审计:提权、审批、导出、配置变更等管理动作。
4.2 审计架构
在B/S平台与数据库代理之间部署独立审计模块,以旁路镜像或代理内嵌方式采集流量,保证审计记录不可篡改。审计日志采用统一格式,写入独立、仅追加的日志存储(如WORM存储或区块链存证),并与SIEM/SOC平台对接实现实时告警。
4.3 审计分析
- 基线分析:建立外包人员正常访问行为基线(访问时间、频次、表范围)。
- 异常检测:对非工作时间访问、批量查询、频繁失败尝试等行为进行评分与告警。
- 溯源回放:按会话重建操作序列,支持安全事件的事后取证。
- 合规报表:定期生成外包访问合规报告,满足银保监会、人民银行等监管要求。
五、落地实践建议
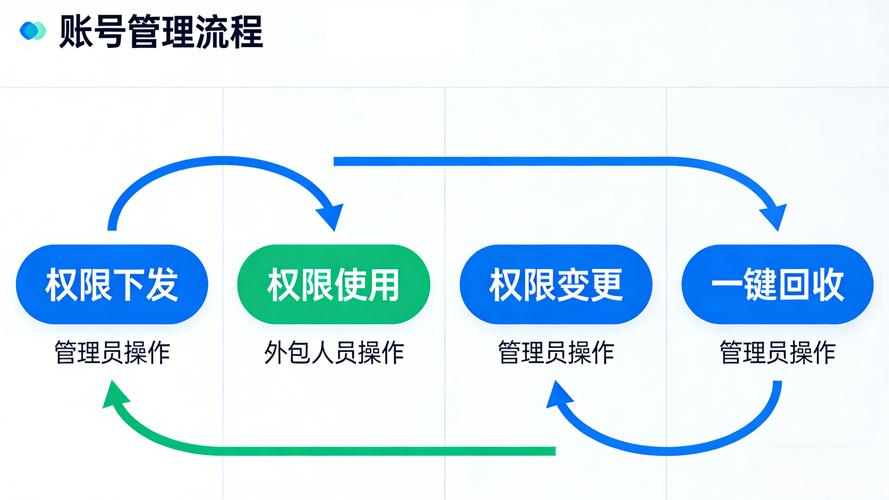
- 最小必要原则:所有外包账号权限按项目、按环境、按时限授予,到期自动回收。
- 双人复核:高风险操作需内部员工与外包人员双人复核,权限与责任分离。
- 全栈水印:查询结果、导出文件中嵌入隐形水印,绑定外包人员身份。
- 持续度量:建立权限覆盖率、越权阻断率、审计完整率等指标,持续优化策略。
- 演练与复盘:定期模拟外包人员越权场景,验证隔离与审计机制的有效性。
六、
金融外包并不是数据库安全的天然对立面。通过B/S架构下的统一接入、精细权限、动态脱敏和多层审计,既能保持外包交付的灵活性,又能满足金融监管对数据安全与可追溯性的严格要求。关键是做到“访问有路径、权限有边界、操作有记录、异常有响应”,让外包行为在可控、可视、可审计的框架内运行。